Microsoft 365 Copilot s’appuie sur les identités, autorisations et contenus déjà présents dans votre environnement. Il ne crée pas automatiquement de nouveaux droits, mais facilite la découverte, la synthèse et la réutilisation des informations auxquelles chaque utilisateur peut déjà accéder.
Pour une PME, la sécurité de Copilot ne se limite donc pas à son activation. Elle dépend de la qualité des accès SharePoint, OneDrive et Teams, de la protection des informations sensibles, de la responsabilité des propriétaires et de la capacité à détecter les dérives après le déploiement.
Ce guide propose un modèle durable : comprendre la frontière de sécurité, cartographier les espaces, réduire le surpartage, appliquer le moindre privilège, protéger les données, encadrer les invités, conduire un pilote réaliste et maintenir une surveillance continue.
Dans cet article
- Comprendre la frontière de sécurité de Copilot
- Cartographier SharePoint, OneDrive et Teams
- Identifier le surpartage et les accès excessifs
- Appliquer le moindre privilège sans bloquer le travail
- Protéger les informations sensibles avec Microsoft Purview
- Gouverner propriétaires, membres, invités et liens
- Piloter Copilot avec des scénarios représentatifs
- Surveiller les incidents et la dérive des accès
- Checklist de sécurisation continue
Comprendre la frontière de sécurité de Copilot
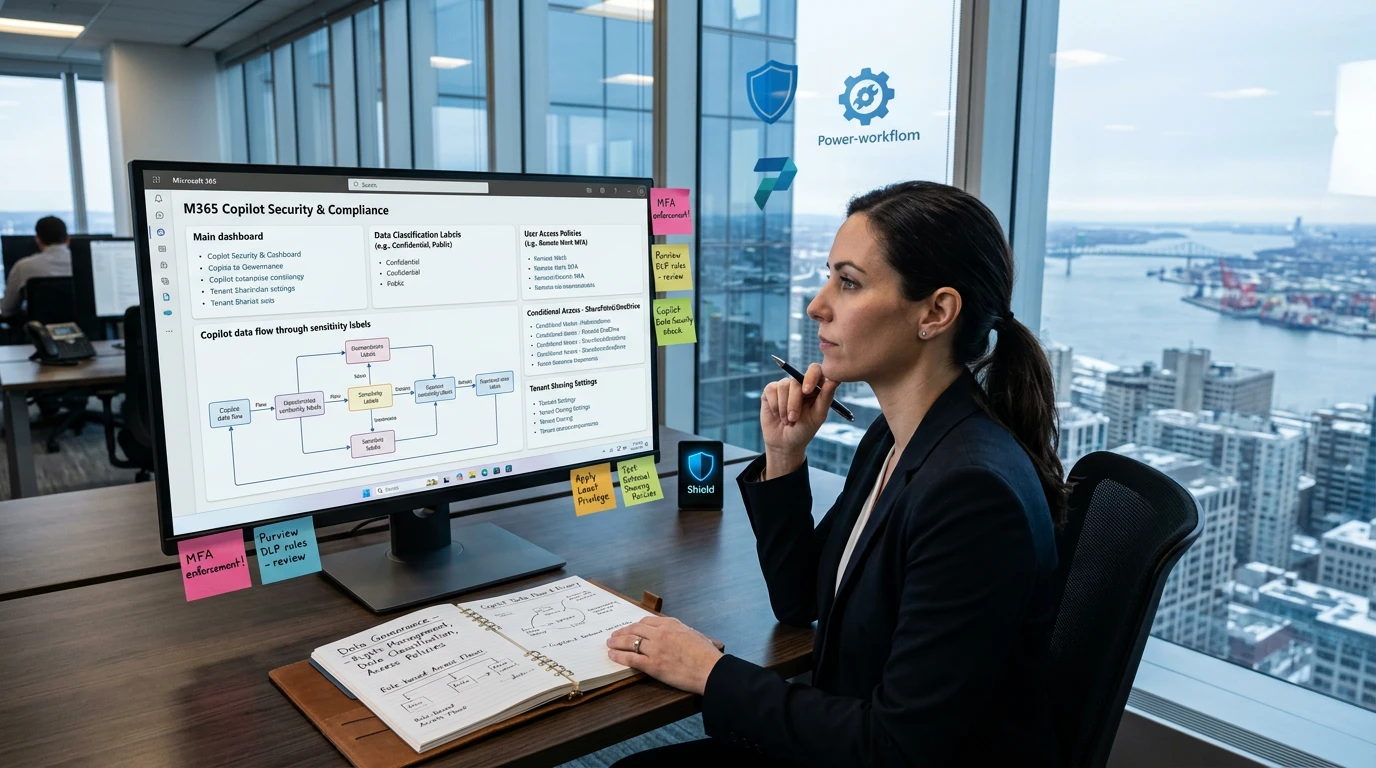
Microsoft 365 Copilot ne constitue pas un espace de données séparé. Il s’appuie sur Microsoft Graph et sur les services Microsoft 365 pour retrouver les informations auxquelles l’utilisateur est déjà autorisé à accéder. La première frontière de sécurité reste donc l’identité, le rôle et l’autorisation existante.
Cette architecture évite que Copilot crée spontanément de nouveaux droits, mais elle rend la qualité des droits actuels beaucoup plus visible. Un document oublié dans un espace trop largement partagé peut devenir plus facile à retrouver, résumer et réutiliser par une personne qui y avait déjà accès.
La bonne question n’est donc pas seulement « Copilot est-il sécurisé ? », mais « notre environnement Microsoft 365 reflète-t-il encore les responsabilités réelles ? ». Les groupes historiques, les liens anciens et les espaces sans propriétaire sont des risques de gouvernance, pas de simples détails techniques.
Une sécurité durable combine contrôles techniques et décisions métier. L’équipe TI peut détecter une exposition, mais le responsable du processus doit confirmer qui a besoin de l’information. Cette responsabilité partagée réduit le risque sans fermer des accès utiles par précaution.
Commencez par établir une préparer SharePoint, espaces Teams, bibliothèques OneDrive et groupes Microsoft 365 utilisés par les populations concernées. Pour chaque espace, relevez sa finalité, son propriétaire, son niveau de sensibilité, son audience et sa dernière activité significative.
Une simple liste d’URL ne suffit pas. Il faut distinguer les espaces actifs des dépôts abandonnés, repérer les sites sans propriétaire, identifier les invités externes et comprendre les héritages de permissions. Cette lecture révèle où un accès apparemment banal peut exposer un contenu sensible.
Classez les espaces selon des critères transparents : sensibilité des données, largeur de l’audience, présence d’invités, ancienneté des liens et importance opérationnelle. Une PME peut commencer avec un tableau simple, à condition que chaque anomalie ait un responsable et une échéance.
La cartographie doit rester vivante. Les équipes changent, les projets se terminent et de nouveaux espaces apparaissent. Prévoyez une fréquence de mise à jour adaptée à votre activité, afin que la gouvernance de Copilot ne repose pas sur une photographie déjà obsolète.
Identifier le surpartage et les accès excessifs
Le surpartage apparaît lorsqu’un contenu est accessible à davantage de personnes que nécessaire. Il peut venir d’un groupe trop large, d’un lien ouvert, d’un invité jamais retiré ou d’une bibliothèque dont l’héritage de permissions a été modifié sans revue ultérieure.
Les rapports de gouvernance des accès SharePoint aident à repérer les sites potentiellement exposés. Ils doivent toutefois être interprétés avec le contexte métier : un site largement accessible peut être légitime, tandis qu’un petit espace contenant des dossiers RH peut exiger une correction immédiate.
Documentez chaque constat avec l’espace concerné, le type d’accès, la population exposée, la donnée touchée et la décision attendue. Évitez les suppressions massives avant validation. Une correction précipitée peut interrompre un processus essentiel et déplacer les utilisateurs vers des outils non maîtrisés.
Priorisez les situations qui combinent forte sensibilité et audience excessive. Les anomalies de faible impact peuvent rejoindre un plan d’amélioration, alors que les liens publics, comptes obsolètes ou données confidentielles largement accessibles exigent une action rapide et vérifiable.
Appliquer le moindre privilège sans bloquer le travail
Le moindre privilège consiste à donner à chaque personne les accès nécessaires à son travail, pour la durée utile, sans droits permanents disproportionnés. Ce principe doit s’appliquer aux utilisateurs, aux invités, aux groupes, aux propriétaires de sites et aux rôles administratifs.
Travaillez par rôles plutôt que par exceptions individuelles. Des groupes clairement nommés et associés à des responsabilités métier sont plus faciles à maintenir. Les processus d’arrivée, de mobilité et de départ doivent mettre à jour rapidement les droits afin d’éviter leur accumulation silencieuse.
Réduire les accès ne signifie pas ralentir la collaboration. Testez chaque changement avec les équipes concernées, vérifiez les parcours importants et préparez un mécanisme de restauration. Le contrôle est efficace lorsqu’il protège l’information tout en laissant les utilisateurs accomplir leur travail.
Les exceptions doivent rester rares, documentées et limitées dans le temps. Pour chacune, indiquez le motif, le propriétaire, l’étendue de l’accès et la date de révision. Sans cette discipline, une exception temporaire devient rapidement un droit permanent impossible à justifier.
Protéger les informations sensibles avec Microsoft Purview
Microsoft Purview peut compléter les permissions avec des étiquettes de sensibilité, des politiques de prévention de perte de données et des mécanismes de classification. Ces contrôles doivent correspondre aux catégories réellement présentes : données personnelles, financières, contractuelles, RH ou stratégiques.
Commencez par les scénarios à fort impact plutôt que par une classification exhaustive. Identifiez quelques types de documents sensibles, définissez leur traitement attendu et testez les règles avec des utilisateurs représentatifs. Une politique trop ambitieuse produit souvent des alertes inutiles et des contournements.
La protection doit aussi tenir compte du cycle de vie. Un document correctement classé mais conservé sans raison pendant plusieurs années reste une source de risque. Reliez classification, conservation, accès et suppression afin que la gouvernance couvre l’information de sa création à sa fin de vie.
Vérifiez les licences et capacités réellement disponibles dans votre environnement. Un plan de sécurité doit distinguer les contrôles inclus, les fonctions avancées et les mesures organisationnelles compensatoires. La gouvernance ne doit pas dépendre d’une fonctionnalité supposée mais absente.
Gouverner propriétaires, membres, invités et liens
Chaque espace collaboratif doit avoir au moins un propriétaire actif, idéalement deux pour réduire la dépendance à une personne. Leur rôle couvre les membres, les invités, les liens, la qualité des contenus et les décisions d’archivage. Cette responsabilité doit être comprise et acceptée.
Les invités demandent une attention particulière. Confirmez leur organisation, leur besoin actuel et la durée de leur participation. Une revue périodique évite qu’un partenaire ayant terminé sa mission conserve un accès devenu invisible dans les pratiques quotidiennes.
Encadrez les liens de partage selon le niveau de risque. Les liens destinés à des personnes nommées sont préférables pour les contenus sensibles. Lorsque des liens plus ouverts sont nécessaires, associez-les à une justification, une expiration et un propriétaire capable de confirmer leur utilité.
Définissez aussi le cycle de vie des espaces : création, utilisation, revue, archivage et suppression. Des conventions de nommage, des modèles de site et des règles simples de création rendent l’environnement plus lisible et réduisent le nombre d’espaces sans gouvernance.
Piloter Copilot avec des scénarios représentatifs
Un pilote doit représenter les usages réels de l’entreprise. Sélectionnez plusieurs fonctions, niveaux de sensibilité et habitudes de travail. Un test limité à l’équipe TI peut confirmer le fonctionnement technique sans révéler les erreurs, incompréhensions ou besoins d’accompagnement rencontrés par les métiers.
Définissez des scénarios précis : retrouver une procédure, résumer un dossier, préparer une réunion, comparer des documents ou produire un premier brouillon. Pour chacun, décrivez le résultat attendu, les informations interdites et les critères permettant de décider si le test est acceptable.
Préparez le support avant d’attribuer les licences. Les participants doivent savoir où poser une question, signaler une réponse inattendue et demander la correction d’un accès ou d’un contenu. Sans canal clair, les incidents restent informels et ne nourrissent pas l’amélioration.
Mesurez la pertinence, le temps gagné, les erreurs, l’adoption et les incidents. Les résultats du pilote doivent conduire à des décisions : corriger un espace, ajuster une politique, renforcer la formation ou suspendre un scénario. Le pilote protège le déploiement lorsqu’il produit des preuves exploitables.
Surveiller les incidents et la dérive des accès
La sécurité ne s’arrête pas au jour de l’activation. Les changements d’équipe, nouveaux sites, invités, liens et documents créent une dérive continue. Un environnement propre au lancement peut perdre rapidement sa cohérence si personne ne surveille les signes de dégradation.
Suivez quelques indicateurs actionnables : sites sans propriétaire, invités non revus, liens ouverts, espaces inactifs, actions correctives en retard, incidents signalés et délais de résolution. Chaque indicateur doit déclencher une décision, pas seulement alimenter un tableau de bord.
Organisez une revue régulière réunissant TI, sécurité et responsables métier. Analysez les incidents, tendances et exceptions. Attribuez les actions avec une échéance et vérifiez leur fermeture. Cette cadence transforme la gouvernance en pratique opérationnelle plutôt qu’en projet ponctuel.
Prévoyez une procédure de retrait ou de limitation. Si un utilisateur, une source ou un scénario produit un risque, l’équipe doit pouvoir suspendre l’accès, corriger la cause et documenter la reprise. Une capacité de réaction claire renforce la confiance dans le service.
Checklist de sécurisation continue
Avant le pilote, confirmez que les espaces SharePoint, OneDrive et Teams concernés sont inventoriés, que leurs propriétaires sont identifiés et que les groupes, invités et liens les plus larges ont été revus. Les expositions critiques doivent disposer d’une décision et d’un responsable.
Vérifiez que les données sensibles sont reconnues, que les contrôles Purview utiles sont configurés et que les règles de conservation sont comprises. Documentez les limites de licences ou de couverture afin que l’équipe ne suppose pas qu’un mécanisme protège des contenus hors de son périmètre.
Pour le déploiement, définissez des scénarios représentatifs, des critères d’acceptation, un canal de support et une procédure d’incident. Formez les utilisateurs aux bonnes pratiques, mais ne transférez pas sur eux la responsabilité de compenser une gouvernance défaillante.
Après l’activation, maintenez les revues d’accès, la surveillance des incidents et le suivi de la valeur. Conservez les preuves : inventaires, décisions, exceptions, tests et corrections. À retenir : la sécurité de Copilot dépend d’autorisations justifiées et d’une gouvernance entretenue dans le temps.
Sources et repères
- Microsoft Learn — Copilot Control System — Security and governance
- Microsoft Learn — Microsoft 365 Copilot architecture and data protection
- Microsoft Learn — Configure a secure and governed data foundation
- Microsoft Learn — Data access governance reports for SharePoint
- Microsoft Learn — SharePoint Advanced Management
« La sécurité de l’IA commence par les autorisations et l’architecture d’information déjà en place. »
Méthode ALLFORWEB
Grandissons ensemble
Votre environnement Microsoft 365 est-il prêt pour Copilot ?
Faisons le point sur vos accès SharePoint, les risques de surpartage et les contrôles prioritaires avant d’étendre le déploiement.