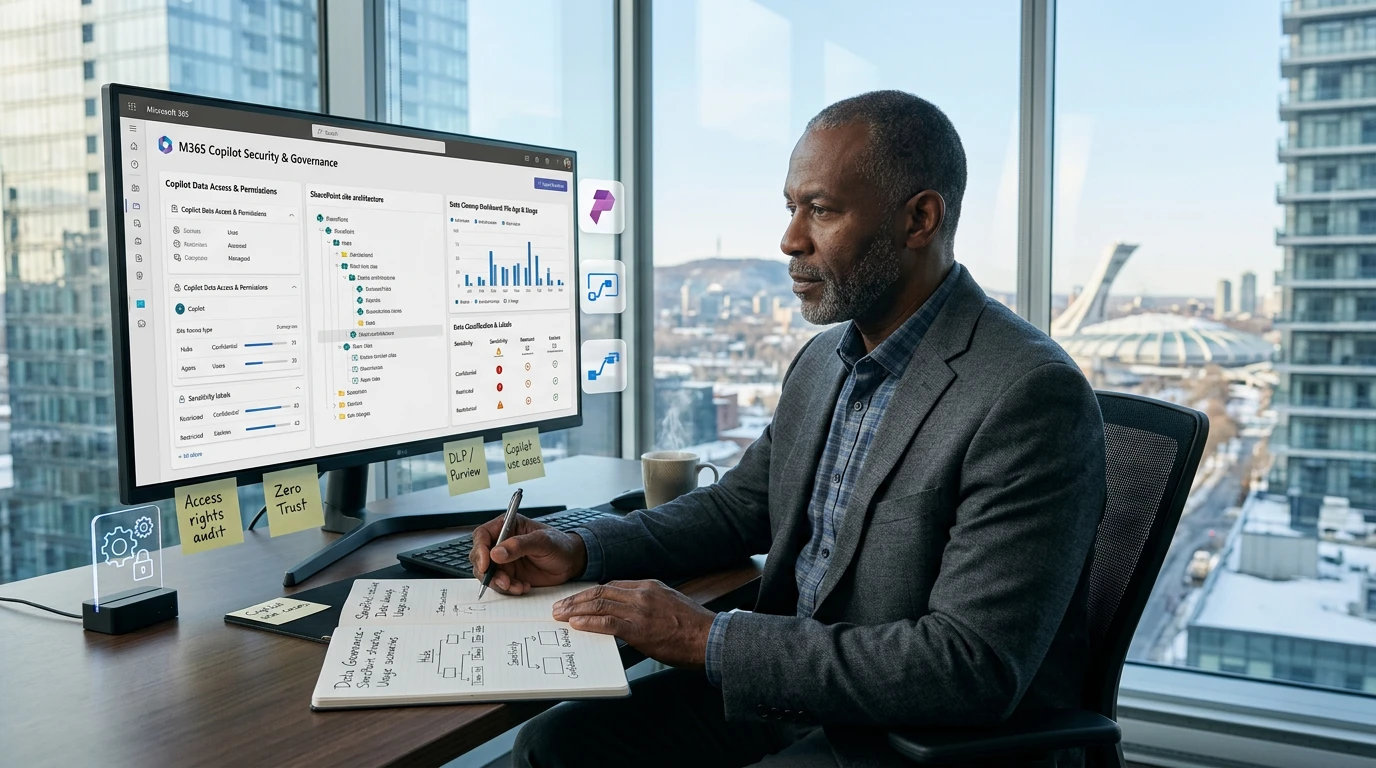
Déployer Microsoft 365 Copilot ne consiste pas seulement à acheter des licences et à activer une fonctionnalité. Copilot s’appuie sur les informations auxquelles chaque utilisateur a déjà accès dans Microsoft 365. Si les autorisations sont cohérentes, les réponses peuvent être utiles et maîtrisées. Si des contenus sont trop largement partagés, l’outil peut rendre cette exposition plus facile à exploiter.
Pour une PME, le bon point de départ est donc la gouvernance des données et des accès. Il faut savoir quels espaces existent, qui en est responsable, quelles personnes ou quels groupes peuvent consulter les contenus, quels liens circulent encore et quelles informations sensibles méritent une protection renforcée.
La démarche proposée suit cinq mouvements simples : découvrir, corriger, gouverner, piloter puis mesurer. Elle vise une préparation proportionnée, sans bloquer les usages légitimes ni transformer le projet en audit interminable.
Dans cet article
- Comprendre ce que Copilot change dans l’accès à l’information
- Cartographier SharePoint, OneDrive et les espaces collaboratifs
- Étape 1 — Détecter les accès excessifs et le surpartage
- Étape 2 — Corriger les écarts prioritaires sans bloquer les métiers
- Étape 3 — Gouverner les espaces, les propriétaires et leur cycle de vie
- Protéger les données sensibles avec des contrôles proportionnés
- Conduire un pilote représentatif avant le déploiement général
- Mesurer les résultats et traiter la dérive des accès
- Checklist avant d’activer Microsoft 365 Copilot
Comprendre ce que Copilot change dans l’accès à l’information
Copilot peut rechercher, résumer et relier des informations issues de Microsoft 365 dans le contexte de l’utilisateur. Il ne crée pas automatiquement de nouvelles autorisations SharePoint : il respecte les accès, paramètres de partage et politiques déjà appliqués.
Le risque principal vient donc d’une exposition préexistante. Un document oublié dans un site accessible à un groupe trop large pouvait auparavant rester difficile à trouver. Avec une recherche assistée, son contenu peut devenir beaucoup plus rapidement visible et exploitable par les personnes déjà autorisées.
Cette distinction évite deux erreurs : considérer Copilot comme intrinsèquement dangereux, ou croire qu’il suffit de l’activer parce que les permissions existent déjà. Le projet doit vérifier si ces permissions correspondent encore aux responsabilités et aux besoins actuels.
La préparation doit préserver les usages légitimes. L’objectif n’est pas de fermer tous les accès, mais de réduire le surpartage, clarifier les responsabilités et garantir que les contenus utiles restent accessibles aux bonnes personnes.
Cartographier SharePoint, OneDrive et les espaces collaboratifs
Commencez par inventorier les sites SharePoint, espaces Teams associés, bibliothèques OneDrive pertinentes et autres espaces collaboratifs utilisés par la population visée. Relevez leur activité, leur sensibilité, leurs propriétaires et leur finalité métier.
Repérez les sites sans propriétaire actif, les espaces abandonnés, les groupes très larges, les invités externes et les liens de partage ouverts. Les rapports de gouvernance des accès SharePoint peuvent aider à identifier les sites présentant un risque de surpartage ou des contenus sensibles.
Ne vous limitez pas à une liste technique. Associez chaque espace à une personne capable d’expliquer pourquoi il existe, qui doit y accéder et combien de temps son contenu doit être conservé. Sans responsable métier, une anomalie reste difficile à trancher.
Classez ensuite les espaces par priorité : données sensibles, large audience, forte activité, absence de propriétaire ou usage devenu incertain. Cette cartographie permet de concentrer l’effort là où une correction produit le plus de valeur.
Étape 1 — Détecter les accès excessifs et le surpartage
La phase de découverte cherche des écarts concrets : membres qui n’ont plus de rôle, invités jamais réévalués, groupes contenant trop de personnes, liens « toute personne disposant du lien », héritages de permissions rompus et fichiers sensibles accessibles trop largement.
Examinez aussi les espaces inactifs. Un site abandonné peut conserver des documents importants tout en échappant aux routines de gestion. Son absence d’activité ne signifie pas que son exposition est sans conséquence.
Documentez chaque constat avec le site concerné, le type d’accès, la population exposée, le propriétaire attendu et la décision à prendre. Évitez de supprimer immédiatement : confirmez d’abord l’usage auprès du responsable métier.
Pour une PME, un tableau de suivi simple suffit souvent. L’essentiel est de distinguer les risques critiques des améliorations souhaitables et d’attribuer clairement chaque action.
Étape 2 — Corriger les écarts prioritaires sans bloquer les métiers
Corrigez en premier les expositions qui combinent contenu sensible et audience trop large. Retirez les comptes obsolètes, resserrez les groupes, révisez les invités et remplacez les liens trop ouverts par des liens destinés à des personnes ou groupes approuvés.
Procédez par lots maîtrisés. Une correction massive peut interrompre un processus légitime ou empêcher une équipe d’accéder à ses documents. Testez les parcours métier après chaque série de changements et conservez la possibilité de revenir sur une décision.
Les sites à haut risque peuvent nécessiter des mesures temporaires pendant l’analyse. Ces restrictions doivent rester proportionnées, documentées et levées lorsque les permissions ont été correctement remédiées.
Chaque exception doit avoir un motif, un responsable et une date de révision. Une exception permanente et sans propriétaire devient rapidement une nouvelle source de dérive.
Étape 3 — Gouverner les espaces, les propriétaires et leur cycle de vie
Une correction ponctuelle ne suffit pas. Définissez qui peut créer un site, inviter une personne externe, produire un lien de partage et approuver une exception. Les règles doivent être compréhensibles et adaptées à la taille de l’organisation.
Chaque espace doit conserver au moins un propriétaire actif, idéalement deux pour éviter une dépendance individuelle. Les responsabilités couvrent les membres, les invités, les contenus, la classification et la revue périodique des accès.
Prévoyez un cycle de vie : création, utilisation, revue, archivage et suppression. Les espaces inactifs doivent être signalés au propriétaire, puis archivés ou supprimés selon les besoins opérationnels et les obligations de conservation.
Utilisez des conventions de nommage et des modèles de création pour rendre les espaces plus faciles à comprendre. Une gouvernance visible réduit les erreurs et facilite les contrôles futurs.
Protéger les données sensibles avec des contrôles proportionnés
Identifiez les catégories d’information qui nécessitent une protection renforcée : données personnelles, contrats, informations financières, dossiers RH, secrets commerciaux ou documents soumis à une obligation réglementaire.
Les étiquettes de sensibilité, politiques de prévention de perte de données et contrôles d’accès peuvent compléter les permissions SharePoint. Leur configuration doit suivre la classification réelle de l’information et les licences disponibles.
Évitez d’appliquer partout le niveau de restriction maximal. Des contrôles excessifs poussent les équipes à contourner les outils. Commencez par les scénarios à fort impact et vérifiez que les utilisateurs comprennent les règles.
La protection doit aussi couvrir la qualité des contenus. Les doublons, documents périmés et versions contradictoires réduisent la pertinence des réponses. Une bonne hygiène documentaire améliore sécurité et utilité.
Conduire un pilote représentatif avant le déploiement général
Avant un déploiement général, choisissez une population pilote représentant plusieurs fonctions, niveaux de sensibilité et habitudes de travail. Un pilote limité uniquement à l’équipe TI ne révélera pas les difficultés quotidiennes des métiers.
Définissez des scénarios précis : retrouver une procédure, résumer un dossier, préparer une réunion ou comparer plusieurs documents. Pour chaque scénario, notez le résultat attendu, les informations qui ne doivent pas apparaître et les critères d’acceptation.
Préparez le support avant d’attribuer les licences. Les utilisateurs doivent savoir où poser une question, signaler un résultat inattendu et demander la correction d’un accès ou d’un contenu.
Recueillez les retours sur la pertinence, le temps gagné, les erreurs, les besoins de formation et les incidents. Utilisez ces données pour corriger l’environnement avant d’élargir le déploiement.
Mesurer les résultats et traiter la dérive des accès
Après l’activation, surveillez l’usage et la dérive. Les équipes changent, les invités s’accumulent, de nouveaux sites apparaissent et les liens de partage se multiplient. Un environnement propre au lancement peut se dégrader rapidement.
Suivez quelques indicateurs actionnables : sites sans propriétaire, invités non revus, liens ouverts, espaces inactifs, actions correctives en retard, incidents signalés et taux de résolution.
Organisez une revue régulière réunissant TI, sécurité et responsables métier. Les rapports doivent conduire à des décisions attribuées, avec une échéance, plutôt qu’à une accumulation de constats.
Mesurez aussi la valeur : scénarios réellement utilisés, temps économisé, qualité perçue et adoption durable. La gouvernance sert autant à maintenir la confiance qu’à protéger les données.
Checklist avant d’activer Microsoft 365 Copilot
Avant d’activer Microsoft 365 Copilot, vérifiez les points suivants :
- les espaces SharePoint, OneDrive et Teams concernés sont inventoriés ;
- chaque site possède un propriétaire identifié ;
- les invités ont été vérifiés ;
- les liens de partage ouverts ou trop larges ont été contrôlés ;
- les accès excessifs prioritaires ont été corrigés ;
- les données sensibles sont identifiées et protégées ;
- les règles de création, de partage et de cycle de vie sont définies ;
- une population pilote représentative est choisie ;
- un dispositif de support est prévu ;
- les indicateurs et la fréquence de suivi sont définis.
Cette checklist ne remplace pas l’analyse du contexte. Elle fournit un seuil minimal pour décider si l’organisation peut commencer un pilote contrôlé ou si certains risques doivent d’abord être traités.
Conservez les preuves : inventaires datés, décisions, exceptions, résultats de tests et actions correctives. Elles facilitent le suivi et évitent de recommencer l’analyse à chaque étape.
À retenir : Copilot ne remplace pas la gouvernance. Une adoption fiable repose sur des accès justifiés, des contenus maîtrisés, des responsables identifiés et une amélioration continue.
Sources et repères
« Copilot ne remplace pas la gouvernance des accès : il rend plus visible la qualité des autorisations et des informations déjà présentes. »
Méthode ALLFORWEB
Grandissons ensemble
Votre environnement Microsoft 365 est-il prêt pour Copilot ?
Évaluons vos accès SharePoint, vos risques de surpartage et les contrôles prioritaires avant de lancer un pilote Copilot.